
Definições
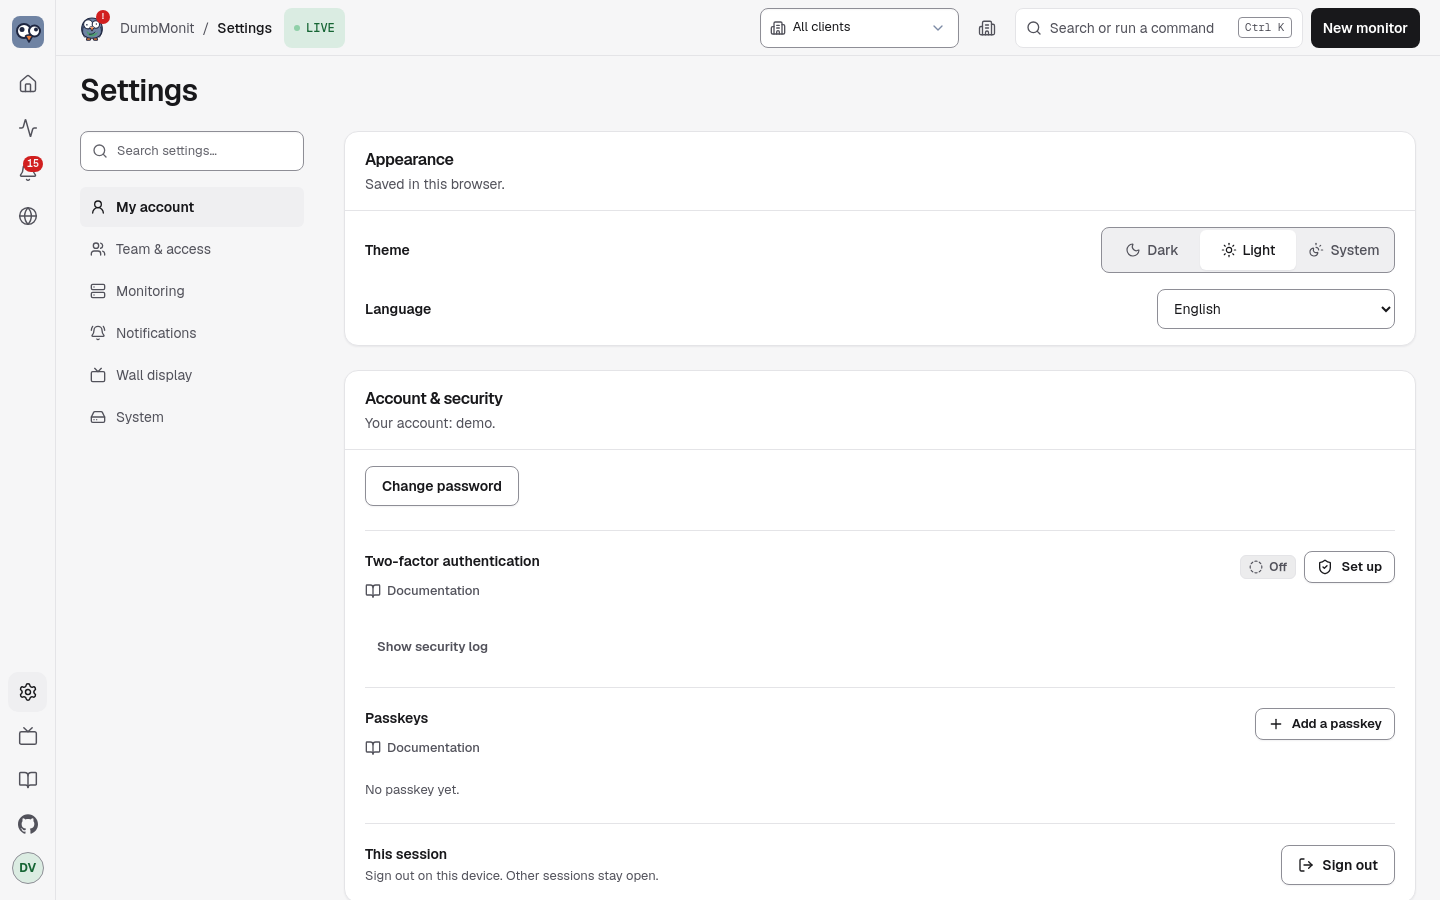
As Definições reúnem o que é administrativo: a própria instância, a sua conta, quem pode iniciar sessão e como, os agentes, os canais de notificação, a cópia de segurança da instância e a saúde do servidor. Estão divididas em sete separadores, cada um com o seu endereço. Uma barra num ecrã largo, uma fila de chips no telemóvel e uma pesquisa sobre os nomes das secções ajudam a encontrar uma secção.
| Separador | Endereço | O que contém |
|---|---|---|
| Geral | /settings/general | Nome da instância, idioma e fuso horário, o assistente de configuração (Interface e assistente de configuração) |
| A minha conta | /settings/account | Idioma, Conta e segurança (palavra-passe, dois fatores, registo de segurança), Notificações push, Contactos de prevenção e horas de silêncio (Prevenção) |
| Equipa e acesso | /settings/team | Utilizadores, Equipas, Clientes, Início de sessão único, SAML, SCIM, LDAP |
| Monitorização | /settings/monitoring | Agentes, Pacotes de integração, Pontuação de segurança, Localizações |
| Notificações | /settings/notifications | Canais, Política de notificações (Canais de notificação) |
| Ecrã de parede | /settings/wall | Modo parede: o que mostra e como abri-lo (Modo parede) |
| Sistema | /settings/system | Cópia de segurança, Ficheiros de configuração, O próprio DumbMonit, Dados e retenção, Registos, API e assistentes, Acerca |
Cada secção mantém a sua âncora: /settings#agents reencaminha para /settings/monitoring#agents. As ligações antigas (/alerts#notifications) também reencaminham para o novo lugar. As páginas de estado e os relatórios já não estão nas Definições: têm as suas próprias páginas, Páginas de estado (/status) e Relatórios (/reports); /settings/status e /settings/reports reencaminham para lá. As notícias e os widgets da parede desapareceram: as suas ligações antigas (#news, #widgets) abrem o separador Ecrã de parede, onde está Música da parede (#music).
Aparência
Seção intitulada “Aparência”O idioma da interface, guardado neste navegador. A consola tem um único aspeto escuro, por isso não há tema a escolher; as páginas de estado públicas mantêm os seus temas claro e escuro.
Ecrã de parede
Seção intitulada “Ecrã de parede”Abrir o modo parede: o painel da consola, em ecrã inteiro, para um ecrã na sala. ++esc++ sai, e a paleta de comandos abre-o a partir de qualquer lado. A parede já não tem notícias nem widgets; se quiser, uma cidade à noite pode ficar por trás do seu veredicto. Consulte Modo parede.
Música da parede: ligue uma conta Spotify (a parede torna-se um altifalante Spotify Connect e mostra o que está a tocar, com reproduzir / pausa), ou envie uma ligação Spotify, Deezer ou YouTube para todas as paredes. Consulte Música na parede.
Conta e segurança
Seção intitulada “Conta e segurança”Esta é a sua própria conta. A primeira é criada no primeiro arranque, e podem ser adicionadas mais abaixo. Aqui altera a sua palavra-passe: palavra-passe atual, nova palavra-passe (pelo menos 12 caracteres; uma frase inteira é mais segura do que uma palavra complicada), confirmação. Alterá-la termina todas as outras sessões. As contas que iniciam sessão através do fornecedor de identidade não têm palavra-passe aqui. Terminar sessão termina esta sessão.
O início de sessão tem limite de tentativas por endereço de cliente e por
conta: após cinco tentativas falhadas, cada tentativa seguinte espera mais (30
s, a duplicar, até 5 minutos). Atrás de um proxy inverso, defina
DUMBMONIT_TRUSTED_PROXIES para que o limitador veja o endereço real do cliente
em vez do do proxy (veja Configuração). As
sessões duram 30 dias. Uma palavra-passe esquecida repõe-se com
DUMBMONIT_RESET_PASSWORD=1: veja as FAQ.
Autenticação de dois fatores
Seção intitulada “Autenticação de dois fatores”As contas que iniciam sessão com palavra-passe podem adicionar um segundo fator: um código de seis dígitos baseado em tempo (TOTP) de uma app autenticadora — Aegis, FreeOTP, Google Authenticator, 1Password, Bitwarden… Configurar pede a sua palavra-passe, mostra um código QR para ler (ou a chave para escrever), e ativa o segundo fator quando introduz um primeiro código da app. São então mostrados uma só vez oito códigos de recuperação: guarde-os, cada um permite-lhe iniciar sessão uma única vez se o telemóvel se perder. O ecrã de início de sessão pede o código (ou um código de recuperação) depois da palavra-passe; cinco códigos errados cancelam a tentativa e recomeça pela palavra-passe, e o limite habitual de tentativas continua a contar entre tentativas. Um código é aceite uma só vez: o que acabou de usar (incluindo o que ativou o segundo fator) não o faz iniciar sessão de novo — espere pelo seguinte.
Desativar pede de novo a palavra-passe. Os códigos de recuperação não podem ser regenerados por si: desative e configure de novo para obter um conjunto novo. Um administrador pode repor o segundo fator de outro utilizador em Utilizadores (Reset 2FA) quando o telemóvel e os códigos se perderam — isso termina a sessão do utilizador em todo o lado e deixa a palavra-passe como está. O segredo é guardado cifrado com o segredo da instância; os códigos são guardados em hash. As contas de início de sessão único recebem o segundo fator do fornecedor de identidade, não daqui.
Os administradores encontram também nesta secção o registo de segurança: inícios de sessão e falhas, alterações de palavra-passe e de dois fatores, alterações de tokens e de contas, com o endereço do cliente. Mantém as últimas 5 000 entradas.
Notificações push
Seção intitulada “Notificações push”Notificações nativas neste telemóvel ou computador, mesmo com o DumbMonit fechado: Ativar neste dispositivo, depois Enviar um teste. Cada conta gere aqui os seus próprios dispositivos (os visualizadores também); os alertas que lhes chegam são definidos por um canal Web Push em Settings → Notifications & reports. O botão i resume os requisitos: HTTPS (ou localhost), instalação no Ecrã Principal no iPhone e iPad, e os domínios dos serviços push que o servidor tem de alcançar. Guia completo: Notificações push (PWA).
Utilizadores
Seção intitulada “Utilizadores”Apenas administradores. As contas que podem iniciar sessão, e o seu papel:
| Papel | Lê tudo | Trata alertas (reconhecer, adiar, ignorar, janelas de manutenção, limpar histórico) | Altera a configuração (monitores, regras, canais, páginas de estado, definições, cópias de segurança, tokens, contas) |
|---|---|---|---|
| Viewer | sim | não | não |
| Operator | sim | sim | não |
| Admin | sim | sim | sim |
Um viewer vê todas as páginas com todos os controlos que alterariam algo
ocultos. Algumas coisas continuam só para administradores até para leitura:
tokens de API e de agente, emails de subscritores de páginas de estado, e
opções de monitores que parecem segredos (uma opção cujo nome contém key,
token, password…, os cabeçalhos extra de uma verificação HTTP, a
palavra-passe de um endereço https://user:pass@host), que os não
administradores leem como ***. Um operator é o papel de piquete: os controlos
de alertas estão lá, os ecrãs de configuração dizem Operator — config is admin
only. Só um administrador cria contas ou altera um papel — um operator não
promove ninguém, incluindo a si próprio. As secções Utilizadores, Início de
sessão único e o registo de segurança continuam só para administradores.
Adicionar utilizador pede um nome de utilizador, um nome a apresentar
opcional, um papel e uma palavra-passe; o botão ao lado do campo da
palavra-passe gera uma aleatória. A palavra-passe é mostrada uma só vez, para
entregar.
Cada linha traz o papel, se a conta inicia sessão com palavra-passe ou através do fornecedor de identidade, se os dois fatores estão ativos, e o último início de sessão. Editar altera o nome a apresentar, o papel e a palavra-passe (uma reposição termina a sessão desse utilizador em todo o lado e mostra a nova palavra-passe uma só vez). O interruptor Ativada suspende uma conta sem a apagar; Reset 2FA aparece quando a conta tem um segundo fator; Eliminar remove-a de vez. O servidor mantém pelo menos um administrador ativo, e os controlos refletem essa regra em vez de a reportarem como erro: o último administrador não pode ser despromovido, desativado nem eliminado, e não pode desativar nem eliminar a sua própria conta.
Início de sessão único
Seção intitulada “Início de sessão único”Apenas administradores. Início de sessão através de um fornecedor OpenID
Connect (Authelia, Authentik, Keycloak, Pocket ID, Google Workspace…).
Preencha o nome do fornecedor (rotula o botão «Continuar com …» no ecrã de
início de sessão), o URL do emissor — a descoberta é lida em
{issuer}/.well-known/openid-configuration — o client id, o client secret
(guardado cifrado, nunca mais mostrado) e o URL público com que os navegadores
alcançam o DumbMonit. O formulário constrói o URI de redirecionamento a partir
desse URL público: copie-o e registe-o no seu fornecedor.
Testar descoberta lê a configuração do fornecedor sem iniciar sessão a
ninguém, lista os endpoints que encontrou, e avisa quando o fornecedor não assina
nem com RS256 nem com ES256 — as duas únicas assinaturas que o DumbMonit aceita.
As definições aqui guardadas têm precedência sobre as variáveis de ambiente
DUMBMONIT_OIDC_*, que só se aplicam enquanto nada estiver guardado; Esquecer
definições guardadas apaga-as e recorre às variáveis quando existem.
Avançado. O resto do formulário fica em Avançado: Scopes nomeia o que pedir ao fornecedor, Groups claim a claim do token que lista os grupos do utilizador, e Criar contas no primeiro início de sessão decide se uma pessoa desconhecida recebe uma conta. Está desativado por predefinição: só as contas que já existem podem iniciar sessão até o ativar.
Papéis. Grupos de administradores lista os grupos cujos membros passam a
administradores; Grupos de operadores os grupos cujos outros membros passam a
operadores; todos os restantes são viewers. Deixe ambos vazios para continuar a
gerir os papéis em Utilizadores. Com apenas Grupos de operadores
preenchido, os grupos nunca tocam no papel de administrador: os administradores
continuam administradores, os outros passam a operadores ou viewers. Os papéis
são reavaliados em cada início de sessão, exceto que o último administrador
ativo nunca é despromovido. As variáveis de ambiente correspondentes são
DUMBMONIT_OIDC_ADMIN_GROUPS e DUMBMONIT_OIDC_OPERATOR_GROUPS.
Em que conta um início de sessão aterra. A identidade é lembrada pelo seu subject do fornecedor após o primeiro início de sessão. Num primeiro início de sessão:
- Uma conta existente só é associada quando o fornecedor afirma
email_verified: truee esse email é o nome de utilizador da conta. Umpreferred_usernameou um email não verificado nunca associa: na maioria dos fornecedores é o utilizador que os escolhe, pelo queadmindo fornecedor não deve tornar-se o seuadmin. - Um administrador local que tem palavra-passe nunca é associado automaticamente, mesmo com email verificado: o início de sessão cria antes uma conta distinta. Continue a gerir esse administrador com a sua palavra-passe, ou crie um administrador SSO separado através dos grupos de administradores.
- Caso contrário, com Criar contas no primeiro início de sessão ativado, é
criada uma conta nova (nome de utilizador do fornecedor, com sufixo
-1,-2… quando já está ocupado). Com ele desativado, só a associação por email verificado acima pode iniciar sessão.
A criação de contas está desativada a menos que a escolha. As instalações
novas começam com Criar contas no primeiro início de sessão desativado, tal
como qualquer configuração em que nunca foi definido — definições guardadas
antes de a opção existir, ou configurações só por ambiente sem
DUMBMONIT_OIDC_AUTO_CREATE. Versões anteriores tratavam «nunca definido» como
ativado; o painel de Início de sessão único diz agora quando esta predefinição
se aplica. Um valor que guardou explicitamente é mantido tal como está.
Agentes
Seção intitulada “Agentes”Apenas o que é comum a todos os agentes, para os administradores: o canal cifrado dos agentes (certificados e a sua autoridade, consulte Segurança do agente), as atualizações automáticas dos agentes e os tokens de inscrição já emitidos. Cada token mostra o seu âmbito, a data de criação e a última utilização; Revogar para todos os agentes que o usam no próximo envio, sem apagar as monitorizações.
Adicionar uma máquina (token, comando de instalação, primeira ligação,
passagem por um relay, kit Active Directory) faz-se no fluxo de adição,
Nova monitorização → Agente (/targets/new?kind=agent), não aqui. Os
próprios agentes têm as suas páginas.
Pontuação de segurança
Seção intitulada “Pontuação de segurança”Em Settings → Monitorização, abaixo dos agentes: uma pontuação de quão bem protegidos estão a instância e os anfitriões monitorizados. Veja Pontuação de segurança.
Relatórios
Seção intitulada “Relatórios”Em Settings → Notifications & reports, abaixo da política: emails periódicos de disponibilidade para a equipa. Escolha semanal, diário ou mensal, o dia, a hora e o fuso horário, os destinatários e o canal de email, depois Enviar uma pré-visualização para ver o resultado. Apenas administradores. Veja Relatórios por email.
Cópia de segurança
Seção intitulada “Cópia de segurança”Três coisas, pela ordem em que as encontra.
Um aviso que não pode falhar: /data/secret.key é o que decifra as
credenciais dos monitores, e uma cópia da base de dados sem ele restaura uma
instância que não consegue falar com nada. O texto muda quando o segredo vem de
DUMBMONIT_SECRET — não há então ficheiro a copiar, e é o seu gestor de
palavras-passe que o tem de guardar.
Exportar a configuração lista o que o pacote conteria, com uma contagem por secção, e pede depois uma frase-passe duas vezes. O ficheiro que desce contém todas as credenciais desta instância, cifradas apenas com essa frase-passe: guarde-o onde guarda palavras-passe. As palavras-passe das contas e os segredos de 2FA ficam de fora a menos que ative o interruptor.
Restaurar um pacote recebe o ficheiro e a sua frase-passe e mostra primeiro uma simulação: uma tabela do que seria criado, atualizado e deixado como está, secção a secção, com uma nota para tudo o que não consegue colocar. Nada é escrito até premir Restore for real.
Cópias de segurança locais agendadas mostra se estão ativadas, para onde vão, a última execução e se teve êxito, e os ficheiros guardados com o seu tamanho. Copiar agora escreve uma imediatamente — o que convém fazer antes de uma atualização.
Tudo aqui é só para administradores. Veja Cópia de segurança e restauro.
O próprio DumbMonit
Seção intitulada “O próprio DumbMonit”O estado do motor neste momento — agendador, base de dados SQLite, base de métricas — com o espaço livre do volume de dados, o tamanho da base e, para o VictoriaMetrics incorporado, quantas vezes foi reiniciado. Regras incorporadas já o avisam quando algo disto corre mal.
Por baixo, o batimento de saída: um URL seu (Healthchecks.io, um monitor push do Uptime Kuma, Better Stack…) que o DumbMonit chama a intervalos regulares, apenas enquanto está saudável, para que alguém de fora repare quando este anfitrião se cala. Testar envia uma chamada de imediato; Sinalizar falhas chama o URL de falha em vez de ficar calado. O URL é guardado cifrado e nunca mais é mostrado, apenas o anfitrião. Só um administrador o pode alterar. Ver Watching DumbMonit itself.
API e assistentes
Seção intitulada “API e assistentes”Um só tipo de token para ambos: clientes MCP e a API REST. Dê um nome a um token, escolha o seu âmbito e crie-o — é mostrado uma só vez. Um token de leitura só pode olhar; um token de leitura e escrita também pode alterar coisas — silenciar um monitor, executar uma sonda, adicionar ou editar monitores, regras e canais — mas nunca contas, definições de início de sessão nem outros tokens.
Em Ligar, três separadores contêm os excertos, preenchidos com o token
enquanto ainda está no ecrã: Claude (o comando claude mcp add e o bloco de
claude_desktop_config.json), ChatGPT (o URL do servidor MCP e o cabeçalho de
autorização, com um aviso quando esta página não é servida por HTTPS — o ChatGPT
liga a partir dos servidores da OpenAI, pelo que o endereço tem de ser
alcançável a partir da internet) e Cursor / outro, a mesma forma para qualquer
cliente que fale Streamable HTTP com um cabeçalho bearer. Acesso à API
mostra o mesmo token na API REST como um exemplo de curl, e aponta as rotas
que um Prometheus ou um Grafana recolhem com ele. Veja
Ligar um assistente e
Recolher métricas do DumbMonit.
Acerca de
Seção intitulada “Acerca de”A versão do servidor e a saúde dos seus dois armazenamentos, a base de dados
(configuração de monitores e histórico de alertas) e o VictoriaMetrics (todas
as medições dos gráficos), conforme reportado por GET /api/health e atualizado
a cada 15 segundos. Um armazenamento que deixa de responder mostra um aviso com
o erro e o que verificar. A secção também liga a esta documentação e nomeia a
licença, MIT.